Alguien se metió en las heladeras de Francia y la pelea de fondo se juega en la cocina de tu supermercado
Un ataque informático contra controladores de refrigeración dejó al menos 350 supermercados franceses con mercadería arruinada y focos de incendio. La empresa afectada reconoció firmware sin actualizar y especialistas explican por qué sigue pasando.
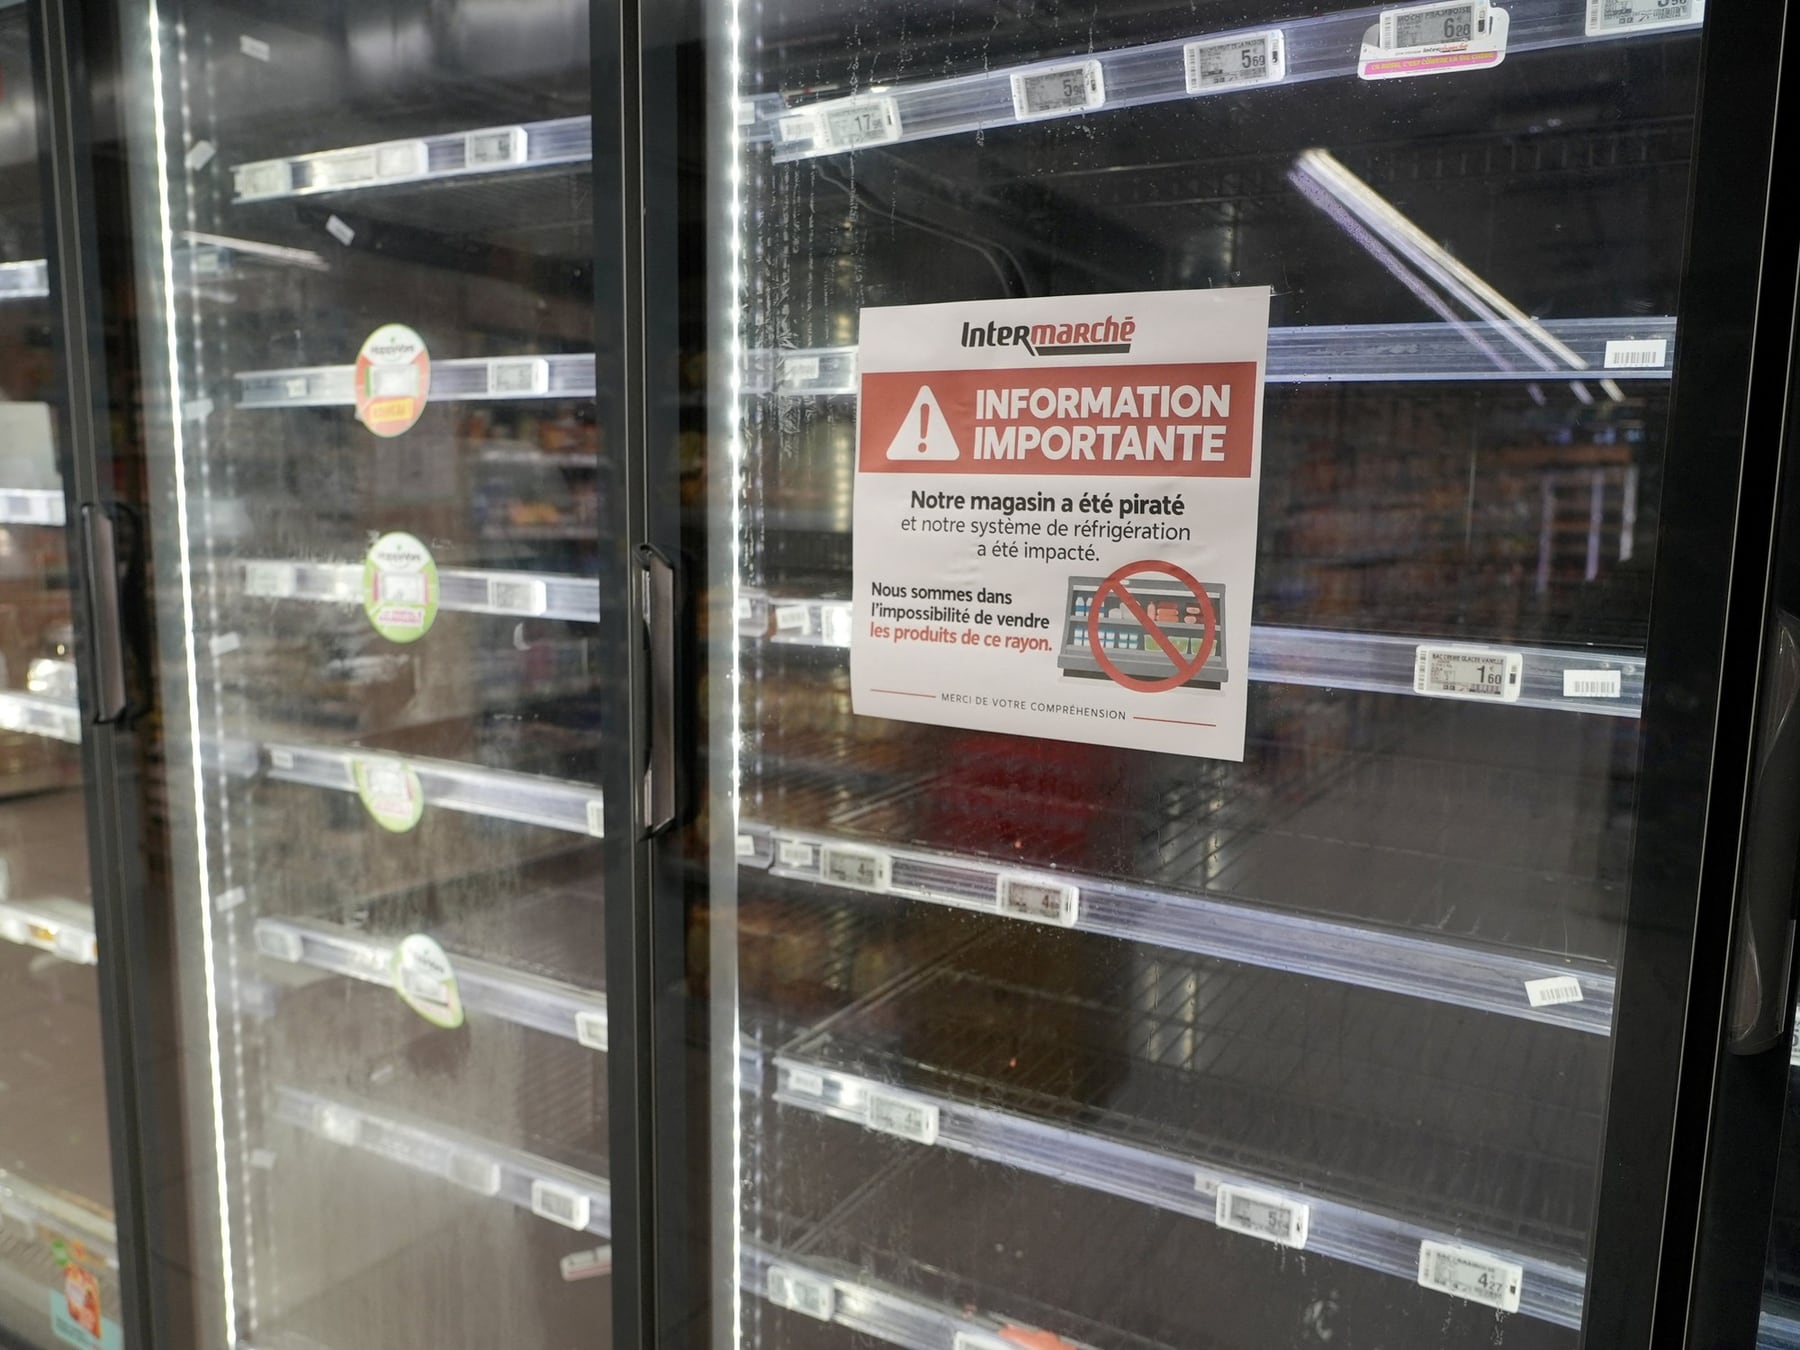
¿Puede alguien arruinarte la compra del supermercado sin tocar una heladera? En Francia pasó, y la respuesta corta es sí. Un ataque informático contra los controladores de refrigeración de al menos 350 supermercados franceses permitió modificar temperaturas a distancia y elevar el calor hasta los 50 grados, con mercadería fresca y congelada perdida y algunos focos de incendio de menor magnitud como saldo.
Las heladeras y cámaras frigoríficas modernas no son simples electrodomésticos: llevan incorporadas pequeñas computadoras que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central. Es como tener un termómetro con wifi colgado de la carne y el queso, pero conectado a una red que, si no está bien cuidada, se vuelve una puerta de entrada. Esa comodidad operativa fue, en este caso, el negocio del atacante.
De la cocina al servidor
Los controladores afectados son de Danfoss, una compañía danesa especializada en refrigeración y automatización industrial. La propia empresa reconoció que varios equipos comprometidos corrían versiones antiguas de su firmware, algunas ya sin soporte ni actualizaciones de seguridad. Según datos relevados con Shodan, una herramienta que busca dispositivos conectados a internet, al menos 4.500 interfaces de Danfoss eran visibles desde la red al momento del incidente, aunque no todas presentaran fallas explotables.
Una de las hipótesis más firmes apunta al modelo AK-SM 800A. El equipo de investigación Team82, de la firma de ciberseguridad industrial Claroty, había documentado en ese controlador vulnerabilidades que permitían eludir la autenticación y ejecutar instrucciones remotas. Danfoss publicó parches para cerrarlas, pero muchos equipos de campo nunca los recibieron. Las autoridades francesas todavía no confirmaron oficialmente que ése haya sido el vector exacto del ataque.
Por qué no alcanza con encontrar la puerta
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
Con el control en la mano, el atacante puede alterar temperaturas, modificar ciclos de descongelamiento o directamente apagar alarmas. En los reportes del incidente francés, los cambios subieron la temperatura de manera progresiva hasta niveles que arruinaron la mercadería. El caso vuelve a poner la lupa sobre un problema de fondo: la misma gestión remota que le ahorra a una cadena enviar técnicos a cada sucursal es la que, mal protegida, termina costándole la góndola entera.
- Al menos 350 supermercados franceses afectados por un ataque que elevó la temperatura de heladeras y cámaras hasta unos 50 grados.
- Controladores de la empresa danesa Danfoss, muchos con firmware antiguo y sin actualizaciones instaladas.
- Team82, de Claroty, había reportado fallas en el modelo AK-SM 800A que permitían eludir la autenticación.
- Shodan registraba unas 4.500 interfaces de Danfoss visibles desde internet al momento del hecho.
Comentarios
0Todavía no hay comentarios. Sé el primero.